
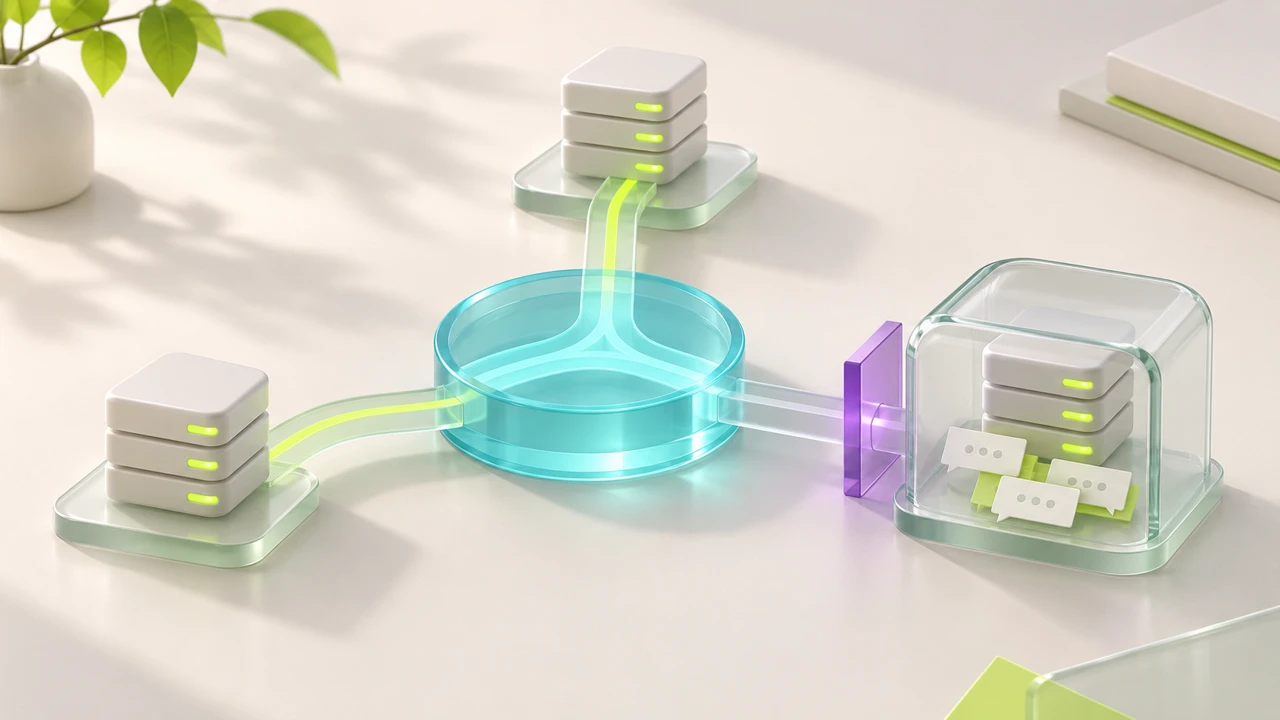
Позначка зберігання потребує простежуваного маршруту
OpenRouter повідомляє про сповіщення потенційно зачеплених клієнтів і подальшу технічну перевірку. Ми трактуємо вилучення з переліку як зміну статусу довіри, а не доказ того, що кожна вилучена кінцева точка зазнала однакового зламу.
Для команди розробників корисний реєстр має пов’язувати застосунок, ключ API, маршрутизатор, вибрану кінцеву точку та налаштування зберігання. Без такого зіставлення зміна політики в одній панелі залишає невизначеність щодо попередніх запитів або іншого маршруту. Це операційний висновок із повідомлень, а не твердження про проведений нами аудит клієнтських конфігурацій.
Що саме вимірювали дослідники
Dragos повідомив 19 листопада про приблизно два мільйони промптів із відстежуваними маркерами за липень–листопад. Дослідники описали компрометацію провайдерів, доступ посередників і ймовірні порушення політик приватності. Саме спрацювання маркера, за їхнім поясненням, не встановлює конкретну ланку витоку.
Це обмеження розділяє виявлення та встановлення відповідальності. Подальший доступ сторонньої особи до підставленого URL може підтверджувати розкриття, але визначення відповідального сервісу потребує додаткових доказів маршрутизації та інциденту. Масштаб експерименту також не дорівнює кількості реальних постраждалих клієнтів і не характеризує кожного провайдера AI.
Together описує доступ до збережених зразків
У повідомленні Together AI від 21 листопада йдеться про обліковий секрет, який AI-агент додав у код, відкривши доступ до приватного репозиторію зі зразками промптів за червень і липень. Стороння особа завантажила їх. Аналіз вмісту триває; для нових акаунтів ZDR став стандартним налаштуванням.
Дати зразків і дата розкриття відповідають на різні запитання: перші визначають історичні запити, друга — час публічного пояснення клієнтам. Наш висновок: відмова від зберігання зменшує обсяг матеріалу, доступного для викрадення, тоді як контроль облікових секретів закриває інший механізм доступу. Ці заходи не замінюють один одного.
Які питання залишаються відкритими
Публічні матеріали не дають єдиного повного підрахунку постраждалих клієнтів усіх провайдерів. Тому кількість вилучених кінцевих точок не можна перетворювати на кількість викрадених розмов. Так само немає підстав вважати скомпрометованим кожен запит, що проходив через OpenRouter.
Практичний редакційний висновок — зіставляти повідомлення провайдерів із маршрутами, якими справді користувався застосунок, перед оцінюванням наслідків. Секрет у промпті та звичайний конфіденційний текст потребують різних рішень реагування. Ми об’єднали взаємопов’язані розкриття та відповідь сервісу в один матеріал і не подаємо старе збирання зразків як нове захоплення даних у листопаді.
Обговорення.
Твій погляд має значення. Увійди, обери нікнейм та свій кіберобраз.
Завантажуємо обговорення…
Ім’я, email і фото з акаунта не публікуємо.