Що повідомила компанія
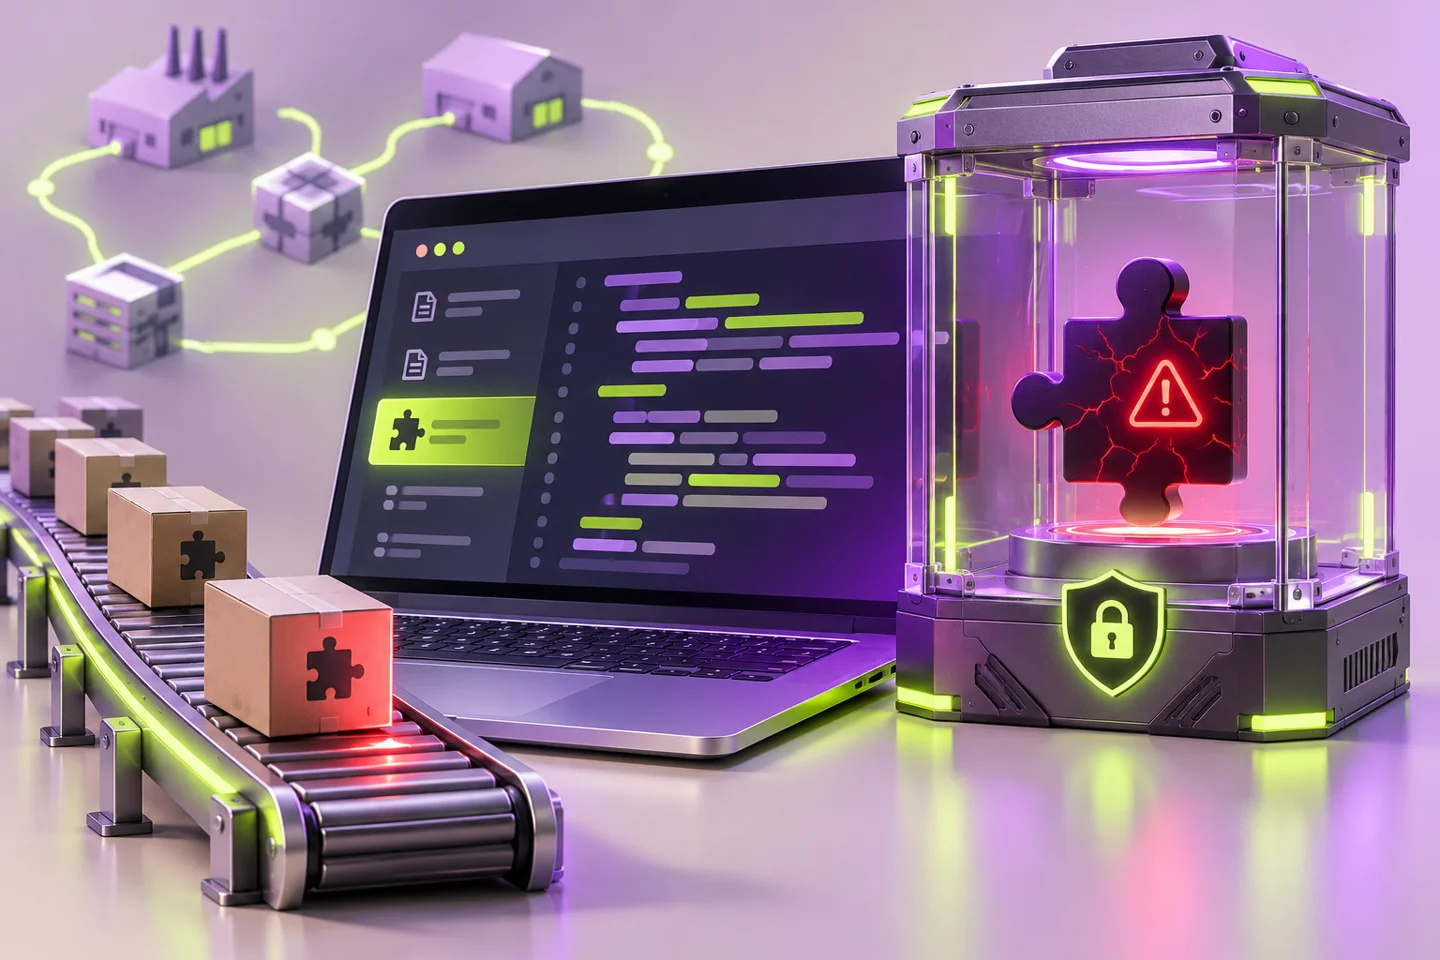
Cursor описує послідовність доступу від історичних трас агентів до окремих внутрішніх сервісів. Частина старих трас містила облікові дані, які не були відредаговані. Далі, за звітом, зловмисник використав викрадений ключ для розміщення несанкціонованих копій Anthropic.claude-code у кеші власного маркетплейсу Cursor. Компанія окремо зазначає, що Anthropic не публікувала ці збірки, а джерело Open VSX не містило шкідливого пакета. Це важливе розмежування: назва розширення сама по собі не встановлює, на якому етапі ланцюжка постачання сталася підміна.
Які версії потребують уваги
У повідомленнях Cursor названі версії 2.1.312 та 2.1.313 і вікно поширення 29 жовтня. Власникам потенційно уражених систем компанія рекомендує виконати кроки з офіційного security notice; простого видалення розширення може бути недостатньо. Ми не наводимо універсального сценарію очищення, який міг би не відповідати конкретній системі. Практична дія для адміністратора — перевірити версію, час встановлення, повідомлення своїй організації та актуальні інструкції виробника. Не слід встановлювати «лікувальні» скрипти з випадкових коментарів або повідомлень від невідомих авторів.
Що лишається заявою постачальника
Cursor стверджує, що більшість клієнтів не постраждала, а інцидент локалізовано. Такі твердження ми передаємо з чіткою атрибуцією, не видаючи їх за незалежну експертизу нашої редакції. Звіт також розрізняє історичні дані для аналізу й поточні продуктивні системи. Для оцінки ризику саме це розділення важливіше за загальне слово «злам»: різні групи користувачів могли мати різні наслідки та отримувати різні сповіщення. Стаття відображає відомості оновлення від 13 листопада; подальші підтверджені уточнення потрібно додавати до цієї ж події.
Урок для інструментів розробки
Наш висновок із описаного ланцюжка: журнал роботи агента теж може містити секрети, а кеш розширень є частиною ланцюжка постачання програм. Перевірки безпеки мають охоплювати зберігання трас, ключі постачальників, права внутрішніх сервісів і цілісність розповсюдження пакетів. Це не аргумент відмовитися від усіх AI-редакторів, а конкретна причина оцінювати межі доступу й процедуру сповіщення про інциденти. Одна й та сама історія з різних видань залишається одним матеріалом на сайті, з оновленням за суттєвих нових фактів.